有网络安全消息称,黑客利用RCE漏洞入侵柬埔寨CADT、内政部等机构并泄露大量数据,官方尚未证实。
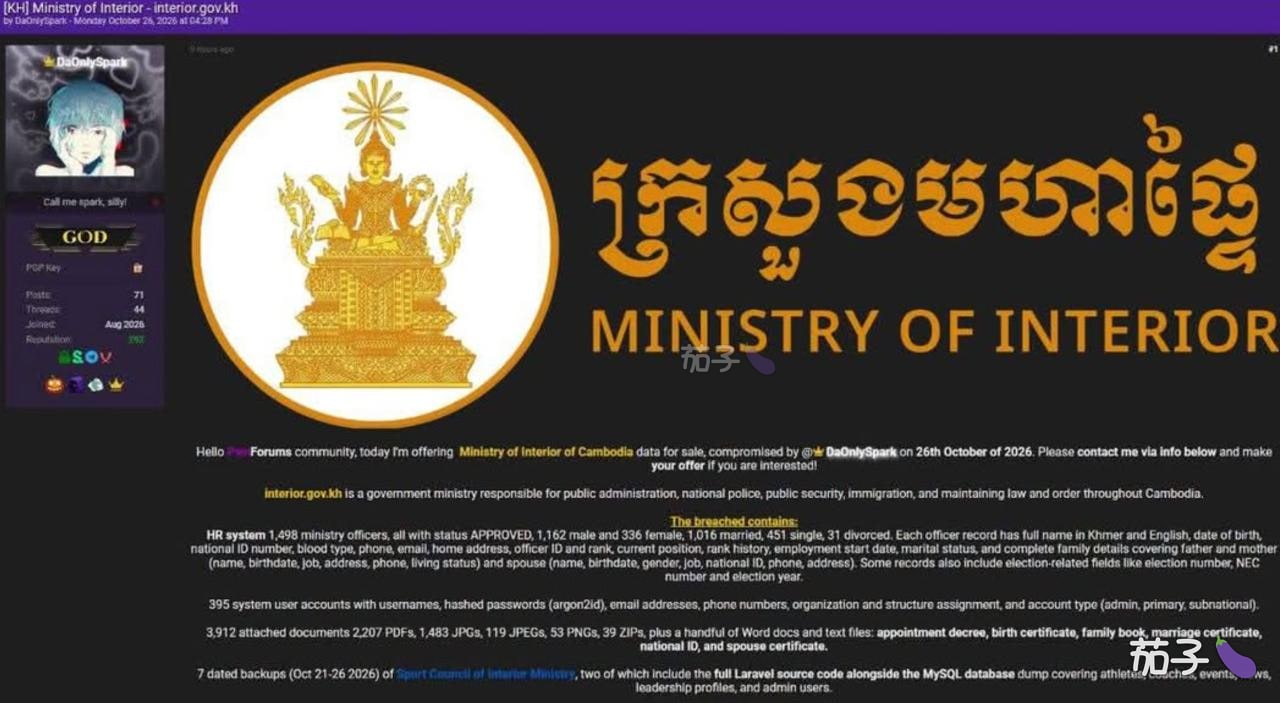
有网络安全消息称,一名自称“DaOnlySpark”的黑客利用远程代码执行(RCE)漏洞,入侵了柬埔寨多个政府及教育机构的内部系统,导致大量敏感文件和数据库外泄。
其中,柬埔寨数字科技学院(CADT)及数字科技研究所泄露约5.8GB数据,内容包括源代码、学员与员工档案、支付API凭证及系统密钥等。
内政部方面,泄露内容涵盖1,498名官员记录、395个系统账号、3,912份身份与家庭文件,以及体育委员会系统的备份数据库和源代码。
商业部的内部网络拓扑图也被泄露。国家就业局(NEA)则泄露了超过2.5万份求职者简历、8,185家公司信息,以及111条含个人隐私的账户记录。
截至目前,柬埔寨官方尚未对外披露或证实上述入侵及数据泄露情况,相关说法仍有待核实。
关键词:#东南亚大事件 #柬埔寨 #黑客攻击 #数据泄露 #网络安全 #内政部 #CADT #暗黑爆料 #茄子吃瓜 #吃瓜